Drei Fälschungen, ein Ziel
Den Text der Beobachter-Meldung vom 11. November konnte ich nicht lesen, sie lief bei mir nur über eine Weiterleitung. Wie genau die Mail von heute aussieht, kann ich deshalb nicht sagen. Gut belegt sind zwei frühere Fälschungen im Namen von Lidl, dazu eine dritte, die in meinem eigenen Spam-Ordner landete. Sie zeigen, wie die Masche gebaut ist.
Die Gratis-Kiste (Oktober 2026)
Laut GIGA (7. Oktober 2026) verspricht die Mail eine kostenlose Lebensmittelkiste im Wert von fast 50 Euro. Du sollst an einer kurzen Umfrage teilnehmen und eine geringe Versandgebühr zahlen. Danach folgen die Abfrage deiner Adresse und der Zahlungsdaten. Genau dort, schreibt GIGA, schnappe die Falle zu.
Als Absender steht „Lidl Kundenzufriedenheit“, die Adresse dahinter gehört aber nicht zu Lidl. GIGA nennt als Beispiel eine niederländische Outlook-Adresse. Die Anrede lautet allgemein „Liebe Lidl-Kundin, lieber Lidl-Kunde“, und Sätze wie „Ihre Kiste steht bereit“ sollen dich zur Eile drängen.
Der „Zugang“ (Mai 2026)
Die zweite Variante dokumentierte Mimikama am 26. Mai 2026. Die Mail behauptet, das System habe eine ausstehende Bestätigung zu deinem Konto erkannt. Heute sei eine Bestätigung nötig, der Zugang bleibe nur begrenzt aktiv. Dazu kommt eine Kennung („DE-2026-LDL“) und ein Button „Zugang öffnen“.
Mimikama hat verfolgt, was nach dem Klick passiert: Der Button führt nicht zu Lidl, sondern auf eine Gewinnspielseite auf einer fremden Domain. Dort wird ein „temporärer Code“ verlangt, dann folgt eine knappe Umfrage und zuletzt eine Maske für Kartennummer, Ablaufdatum und Prüfnummer (CVV). Laut Mimikama geht es dabei offenbar um den Einzug von 2,35 Euro.
Der Makita-Adventskalender (November 2026)
Die dritte Mail kam am 7. November um 21:12 Uhr in meinem Spam-Ordner an. Sie verspricht einen „Makita Adventskalender“ als Prämie, „ein besonderes Geschenk von Lidl“. Der Betreff beginnt mit „Gewählt!“, danach folgt mein Benutzername. Im Text steht: „Beeilen Sie sich! Ihre Prämie wartet auf Sie.“ Unter „Ihre Kontoinformationen“ stehen „Kunde“ und E-Mail-Adresse, beide aus meiner Adresse abgeleitet, dazu das Datum und die Prämie.
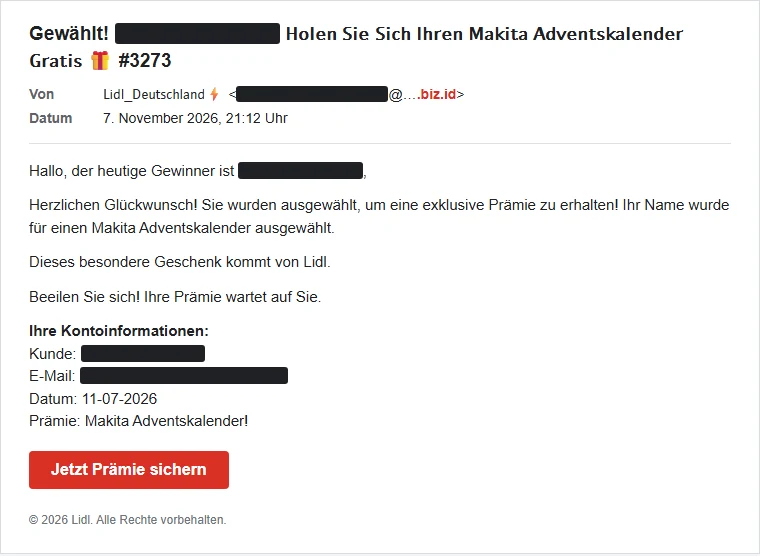
Der Text der Mail, nachgebaut aus dem Original. Name und Adresse sind geschwärzt.
Auffällig ist der Absender: Er heißt „Lidl_Deutschland“, die Adresse dahinter endet aber auf .biz.id und hat mit Lidl nichts zu tun. Der Betreff nutzt zudem Sonderzeichen, die wie normale Buchstaben aussehen, aber keine sind. Das sieht nach einem Trick gegen Spamfilter aus. Belegen kann ich das nicht. Der Button und die anderen Links der Mail führen nicht zu Lidl, sondern alle auf dieselbe Seite bei Google Cloud Storage (storage.googleapis.com). Die Zielseite siehst du unten.
Was nach dem Klick passiert
Ich habe die Seite am 11. November bis zur Zahlungsmaske durchgespielt, Zahlungsdaten habe ich nicht eingegeben. Sie ist wie eine Lidl-Umfrage aufgemacht: gelbe Kopfzeile mit Lidl-Logo, dazu der Satz „Bereits über 4.000.000 Euro an Angeboten ausgegeben!“. Die Anrede lautet „Lieber Lidl-Kunde“, das Angebot „läuft heute ab“, unten läuft ein Countdown („Angebot läuft ab in 5:54“).
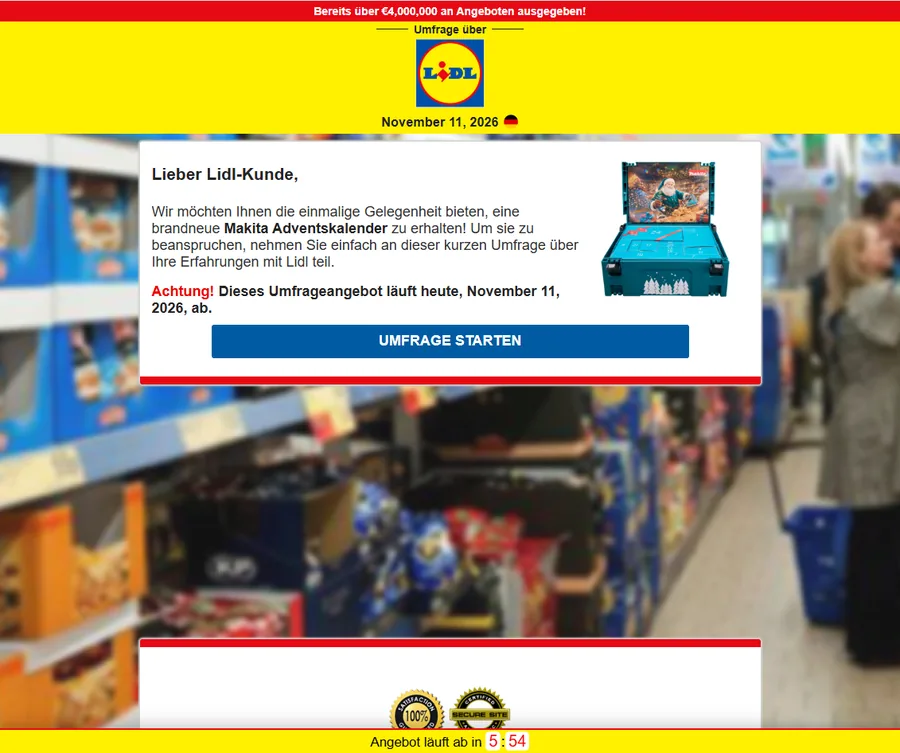
Schritt 1: Die Umfrageseite mit Lidl-Logo, Ablaufdatum „heute“ und Countdown.
Nach der kurzen Umfrage folgt die Belohnung. Der Kalender kostet dort durchgestrichen 124,99 Euro und jetzt 0,00 Euro, daneben steht „Bezahle nur die Versandkosten!“ und ein „Verbleibender Bestand“ von 5. Wer die Seite verlässt, verliert die Belohnung angeblich an „einen anderen Besucher“. Weiter unten gibt es einen Bereich „Neuer Kommentar“.
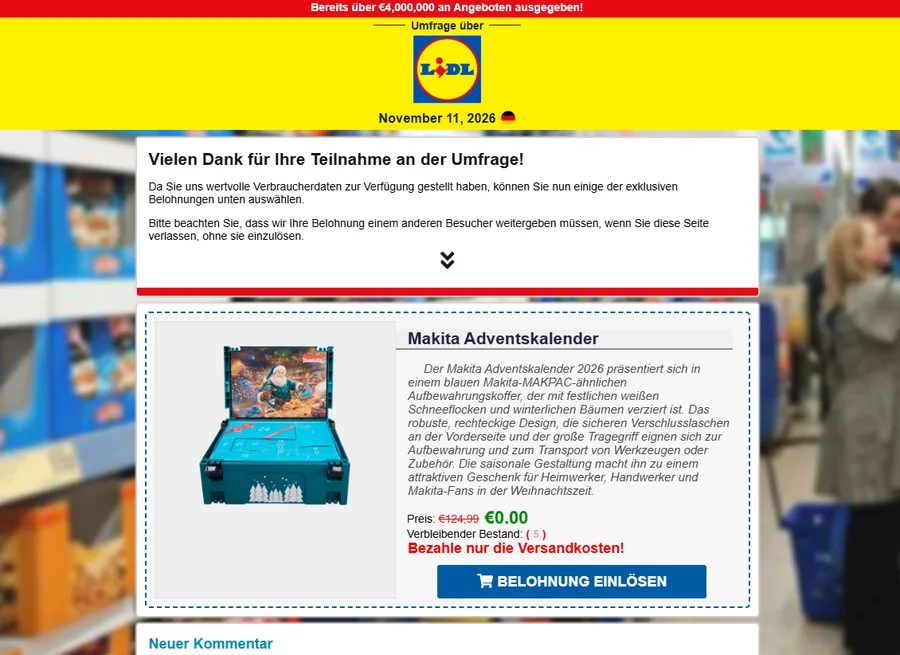
Schritt 2: Der Köder „0,00 Euro“ mit knappem Bestand und Drohung, die Belohnung zu verlieren.
Der Button „Belohnung einlösen“ führt in ein Bestellformular. Es fragt Vorname, Nachname, E-Mail-Adresse und Telefonnummer ab. Als Gesamtbetrag stehen 2,35 Euro da, der Service-Preis ist „frei“. Bezahlt werden soll „mit Ihrer Kreditkarte“, gezeigt werden die Logos von Mastercard und Visa.
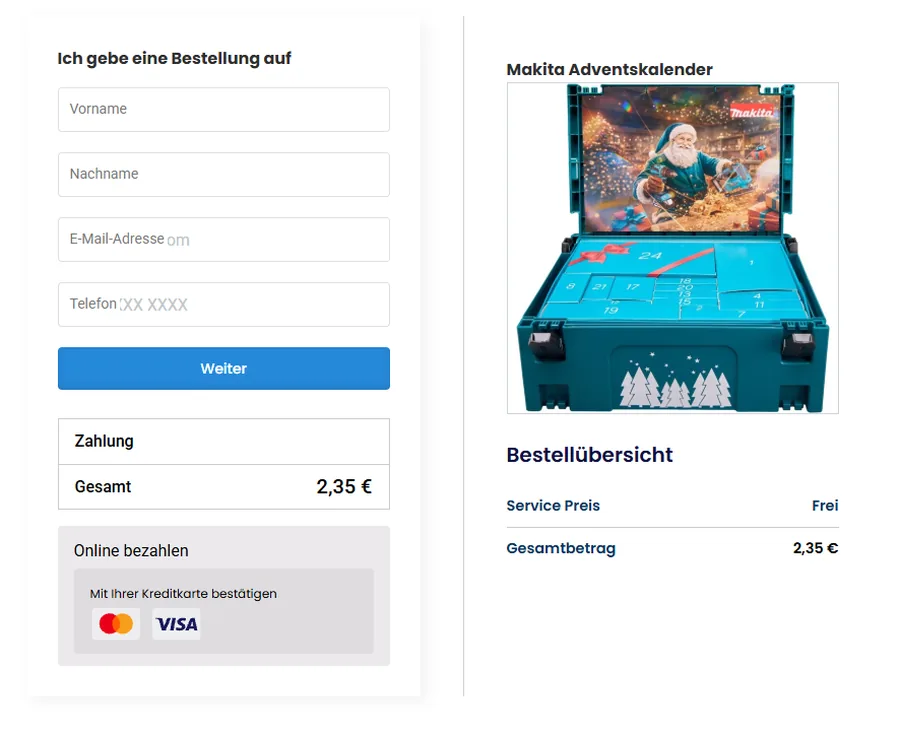
Schritt 3: Persönliche Daten, dann 2,35 Euro per Kreditkarte.
Das passt zu den beiden anderen Fällen: Auch Mimikama nennt für die Mai-Mail 2,35 Euro. Gefragt wird hier nach der Kreditkarte, nicht nach PayPal. Auf diesen Seiten war kein PayPal-Zugang zu sehen.
Woran du die Fälschung erkennst
- Ein Geschenk gegen Umfrage und Gebühr. GIGA schreibt, dass nahezu alle Mails mit Kundengeschenk gegen Umfrage und Portokosten Betrug sind. Das gilt nicht nur für Lidl.
- Ein Absender, der nicht zu Lidl gehört. Tippe in deinem Mailprogramm auf den Absendernamen. Dann siehst du die echte Adresse, in der November-Mail endete sie auf
.biz.id. - Ein allgemeiner Gruß statt deines Namens. Eine Anrede wie „Lidl-Kunde“ ist in der Oktober-Mail ein Warnzeichen.
- Eine Frist. „Heute ist eine Bestätigung erforderlich“ oder „Ihre Kiste steht bereit“ sollen dich zum schnellen Klick bringen.
- Ein Link auf eine fremde Adresse. Schau dir das Ziel in der Adresszeile an. Ein Firmenname im Domainnamen reicht nicht, die Seite muss auch zur Firma gehören.
Warum die Mails glaubwürdig wirken können
Im Juli 2026 hat Lidl Online-Shop-Kunden in Deutschland, Belgien und den Niederlanden über ein Datenleck informiert. Laut Bitdefender hatten Angreifer über einen externen IT-Dienstleister kurzzeitig Zugriff auf eine separat gespeicherte Kundendatenbank. Betroffen waren Name, E-Mail-Adresse, Telefonnummer, Geburtsdatum, Kundennummer und Anrede. Passwörter, Zahlungsdaten und Adressen nennt Lidl ausdrücklich nicht, auch die Kundenkonten seien nicht kompromittiert worden.
Lidl hat die Betroffenen vorsorglich vor Phishing gewarnt. Einen Beleg, dass die Mails aus diesem Datenleck stammen, habe ich nicht gefunden. Die Mail von Mai trägt keine persönlichen Daten, die vom Oktober spricht unpersönlich an, und die vom November nutzt nur Angaben, die in meiner Mailadresse stehen. Der Hinweis gilt trotzdem: Mit Name und Geburtsdatum wirkt eine Fälschung glaubwürdiger. Wenn eine Mail dich persönlich anspricht, beweist das also nichts.
Was du jetzt tust
- Nicht klicken, nichts eingeben. Lösche die Mail. Mimikama rät, keine Daten auf der Seite einzugeben, vor allem keine Zahlungsdaten oder Codes.
- Selbst nachsehen. Wenn du wissen willst, ob an der Aktion etwas dran ist, ruf Lidl über die Lidl-App oder die selbst eingetippte Adresse auf, nicht über den Link in der Mail.
- Bei Unsicherheit Absender prüfen. Passt die Adresse nicht zu Lidl, ist die Sache erledigt.
Und wenn du schon Daten eingegeben hast?
- Browser schließen und auf der Seite nichts mehr ausführen, so rät es Mimikama.
- Kartendaten eingegeben: Informiere sofort deine Bank oder den Kartenanbieter. Die Karte lässt sich sperren oder ersetzen, bevor eine höhere Abbuchung kommt.
- Kontoauszug im Blick behalten. Kleine Beträge wie die 2,35 Euro können der Auftakt sein, schaue deshalb in den nächsten Wochen auf unbekannte Abbuchungen.
Ähnliche Maschen mit anderen Absendern beschreiben die Artikel zur gefälschten ADAC-Notfallset-Mail, zur falschen PayPal-Rückerstattung und zur Consorsbank-Mail mit Kontosperrung. Alle aktuellen Warnungen findest du auf unserer Phishing-Übersichtsseite.
- Mimikama WarnRadar - Phishing im Namen von LIDL (26. Mai 2026, abgerufen am 11. November 2026)
- GIGA - Lidl verschenkt Lebensmittel für 50 Euro: Vorsicht vor neuer Betrugsmasche (7. Oktober 2026, abgerufen am 11. November 2026)
- Bitdefender - Lidl warnt Kunden nach Datenleck (20. Juli 2026, abgerufen am 11. November 2026)
- Biallo - Lidl Fake-Mails: Spam, Betrug oder Abofalle (aktualisiert am 12. März 2025, abgerufen am 11. November 2026)