So sieht die Mail aus
Betreff: „DA-2026-0417 – Abgleich der Unternehmensdaten bis 20.11.26“. Der Absender nennt sich „DlHK“, die Mail trägt ein Referenzzeichen, eine Überschrift im Behördenton und eine Fußzeile mit Berliner Adresse. Sie fordert dich auf, Firmenname, Vertretungsberechtigte, Telefon, E-Mail und IBAN samt Kontoinhaber „für den Beitragseinzug“ über einen Button abzugleichen.
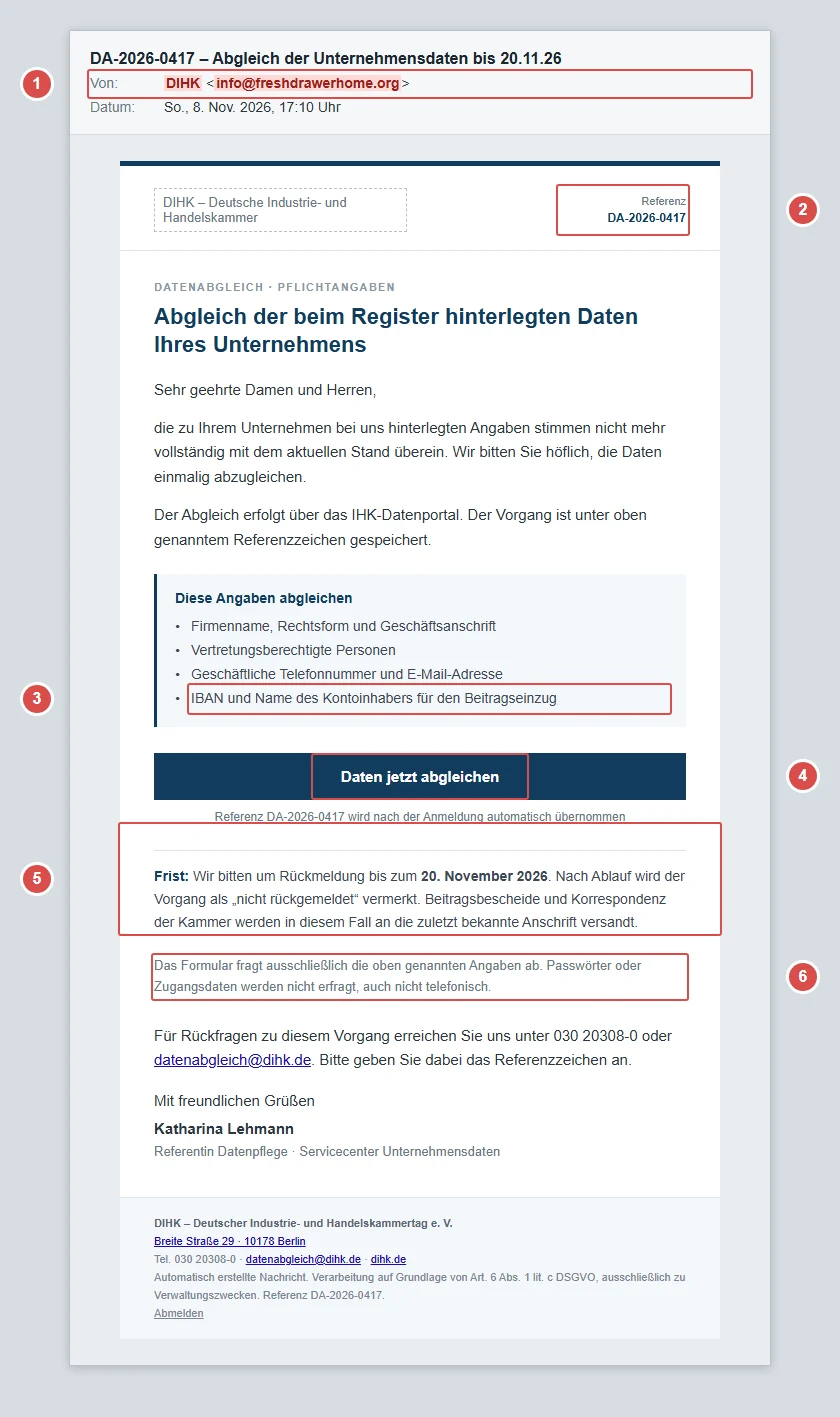
Die Mail vom 8. November 2026, 17:10 Uhr. Die Nummern erkläre ich unten. Das Logo fehlt im Bild, weil es in der weitergeleiteten Fassung nicht mitgekommen ist; der Rest ist unverändert.
Sechs Warnzeichen in dieser Mail
- Der Absender. Der Name lautet „DlHK“, mit kleinem L statt großem I. In vielen Schriften sieht das identisch aus. Die Adresse dahinter ist
info@freshdrawerhome.org, also keine Domain der DIHK. Genau diesen Buchstabentausch („lHK“ statt „IHK“) beschreibt auch die IHK Halle-Dessau bei früheren Fälschungen. - Das Referenzzeichen und die Anrede. „DA-2026-0417“ steht im Betreff, im Kopf, am Button und in der Fußzeile. Es soll nach Aktenvorgang aussehen, angeredet wirst du trotzdem nur mit „Sehr geehrte Damen und Herren“, ohne Firmenname. Eine Nummer sagt aber nichts darüber, ob jemand wirklich etwas von dir will.
- Die IBAN-Abfrage. Bankdaten sind das eigentliche Ziel. Die IHK Halle-Dessau führt auf ihrer Warnseite eine Variante auf, bei der Name, Anschrift, Mobilnummer und IBAN abgefragt wurden.
- Der Button. Das Ziel ist ein Kurzlink auf eine Adresse mit zwei Zufallsnamen und der Endung
workers.dev. Laut Cloudflare bekommt jedes Projekt standardmäßig eine Adresse nach dem Schemaname.konto.workers.dev, und diese Adressen sind für private oder Hobby-Projekte gedacht; produktiv empfiehlt Cloudflare eine eigene Domain. Von einer Kammer würde ich eine Adresse mit ihrem eigenen Namen erwarten. - Die Frist. Bis zum 20. November, danach gelte die Sache als „nicht rückgemeldet“, Bescheide gingen an „die zuletzt bekannte Anschrift“. Das ist die weichere Form der Drohung, die andere Fälschungen offener formulieren, etwa mit „24 Stunden Frist“.
- Der Beruhigungssatz. „Passwörter oder Zugangsdaten werden nicht erfragt, auch nicht telefonisch.“ Er soll Misstrauen abbauen. Nach einer Dateneingabe folgt laut IHK in manchen Fällen ein Anruf, bei dem es dann um die Konto-Zugangsdaten geht (dazu unten mehr).
Die Masche ist nicht neu
Auf der Warnseite der IHK Halle-Dessau stehen Fälle seit Januar 2025, jeweils mit der Quelle DIHK. Die Betreffzeilen wechseln: „Amtlicher Hinweis zu den hinterlegten Unternehmensdaten“ (Februar 2026), „Wichtige Anfrage – Übermittlungsweg Jahresabschluss“ (März 2026), „LETZTE WARNUNG … 24 Stunden Frist“ (Juni 2026), „Wichtige Mitteilung zu Ihrem IHK-Benutzerkonto“ mit angeblichen „EU-Vorgaben“ (18. September 2026) und ein Brief mit QR-Code (30. September 2026). Der Kern bleibt: Du sollst Unternehmensdaten über einen Link „aktualisieren“.
Die Kammer stellt klar: Die Mails stammen nicht von der IHK-Organisation. Zu der Fälschung vom September heißt es: „Weder DIHK noch IHKs fordern Sie per Mail zu einem solchen Abgleich auf!“ Dass es eine „IHK Deutschland“ gar nicht gibt, die in manchen Signaturen auftaucht, erwähnt die IHK Schwarzwald-Baar-Heuberg.
Die Mail aus diesem Artikel taucht auf der Warnseite mit dem Stand September noch nicht auf. Sie ist neu, die Masche nicht.
Worauf du bei solchen Mails achtest
Diese Liste gilt nicht nur für die DIHK, sondern für fast jede Phishing-Mail:
- Prüfe die Absenderadresse, nicht den Namen, und frag dich, ob Absender und Inhalt zusammenpassen. Der Anzeigename lässt sich frei wählen. Die IHK Schwarzwald-Baar-Heuberg schreibt, dass die Fälschung „meistens schon an der Absender-Mailadresse“ auffällt. Bei „DlHK“ lohnt der Blick auf jeden einzelnen Buchstaben. Hier passt es nicht: Eine Mail im Namen der DIHK, die von
freshdrawerhome.orgkommt. Ein Hinweis von mir, nicht aus den Quellen: Der Absender kann in einer Phishing-Mail alles Mögliche sein, auch eine Adresse, die echt aussieht. Eine unauffällige Adresse beweist deshalb nichts, eine auffällige ist dagegen ein klares Warnzeichen. Der Blick, ob Absender und Inhalt zueinander passen, ist immer ein guter Tipp, aber nie der einzige. - Prüfe, wohin der Link führt, ohne ihn anzuklicken. In den meisten Mailprogrammen siehst du die Zieladresse, wenn du mit der Maus über den Button fährst. Das BSI weist darauf hin, dass Betrüger Kurzlink-Dienste einsetzen, bei denen das Ziel nicht sofort erkennbar ist. Ein Kurzlink in einer Mail von einer Behörde oder Kammer ist ein Warnzeichen.
- Misstraue der Aufmachung. Logo, Farben, Referenznummer, korrekte Anschrift und fehlerfreie Sprache beweisen nichts. Das BSI schreibt, dass Kriminelle Corporate Design samt Logo, Farben und Schriftarten professionell nachahmen. Die IHK nennt Mails „ohne Tippfehler und seriös formuliert“ ausdrücklich als besonders gefährlich.
- Wenn eine Mail Bankdaten, Passwörter oder Zugangsdaten über einen Link verlangt, brauchst du nicht weiterzugrübeln. Du musst dann nicht mehr bewerten, wie echt der Rest wirkt. Die IHK rät in ihren Warnungen durchgehend: Link nicht anklicken, keine Daten preisgeben, Mail löschen.
- Lass dich von Fristen und Folgen nicht treiben. „24 Stunden“, „letzte Mahnung“, „Löschung aus dem Register“, „nicht rückgemeldet“: Je mehr Druck, desto genauer hinsehen. Echte Rückfragen kannst du in Ruhe klären.
- Frag auf einem Weg nach, den du selbst wählst. Ruf die Stelle über die Nummer von ihrer Webseite an, die du selbst eintippst, nicht über die Nummer aus der Mail. Die IHK Schwarzwald-Baar-Heuberg empfiehlt in Zweifelsfällen den persönlichen Kontakt zu Ansprechpartnern des angeblichen Absenders.
- Sag es weiter. Die IHK rät Unternehmen, Beschäftigte über die Masche zu informieren.
Wenn du schon geklickt oder etwas eingegeben hast
Die IHK Halle-Dessau beschreibt eine Folge, die über die Mail hinausgeht: Nach der Dateneingabe ruft jemand an, mit gefälschter Telefonnummer, und gibt sich als Bankberater aus. Er behauptet, das Konto sei gehackt, und fragt nach den Zugangsdaten zum Konto. Der Rat der Kammer: schnell auflegen und die Bank unter der bekannten Nummer anrufen. Das BSI rät bei Anrufen dieser Art ebenfalls, keine persönlichen Daten am Telefon herauszugeben und aufzulegen.
Mein Rat zusätzlich, ohne dass ich ihn aus einer der Quellen hätte: Hast du eine IBAN oder gar Zugangsdaten eingegeben, ruf deine Bank selbst an, bevor dich jemand anruft, und frag, was sie sperren oder beobachten sollte. Hast du ein Passwort eingegeben, ändere es sofort bei dem Dienst, zu dem es gehört.
datenabgleich@dihk.de aus der Fußzeile existiert, habe ich ebenfalls nicht geprüft.Ähnliche Maschen beschreiben die Artikel zur gefälschten Consorsbank-Mail mit Kontosperrung und zu falschen Elster-Mails. Wie du als Unternehmer deinen Rechner und Browser absicherst, steht in unserem Ratgeber Computersicherheit für Unternehmer. Alle aktuellen Warnungen findest du auf unserer Phishing-Übersichtsseite.
- IHK Halle-Dessau - Betrüger missbrauchen erneut den Namen der IHK (Stand September 2026, abgerufen am 9. November 2026)
- IHK Schwarzwald-Baar-Heuberg - Wiederkehrende Betrugsmasche per E-Mail (abgerufen am 9. November 2026)
- BSI - Passwortdiebstahl durch Phishing (abgerufen am 9. November 2026)
- Cloudflare - workers.dev (Workers-Dokumentation) (abgerufen am 9. November 2026)